Domain shock-flyer.de kaufen?
Wir ziehen mit dem Projekt
shock-flyer.de um.
Sind Sie am Kauf der Domain
shock-flyer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain shock-flyer.de kaufen?
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
Wie installiere ich TPM auf Windows 10?
Um TPM (Trusted Platform Module) auf Windows 10 zu installieren, müssen Sie zunächst sicherstellen, dass Ihr Computer über einen TPM-Chip verfügt. Überprüfen Sie dies im BIOS oder UEFI Ihres Systems. Wenn ein TPM-Chip vorhanden ist, aktivieren Sie ihn im BIOS oder UEFI. Anschließend können Sie TPM in den Windows 10-Einstellungen aktivieren und konfigurieren. Gehen Sie zu "Einstellungen" > "Update und Sicherheit" > "Wiederherstellung" > "Erweiterte Startoptionen" > "Jetzt neu starten" und wählen Sie "Problembehandlung" > "Erweiterte Optionen" > "UEFI-Firmwareeinstellungen". Dort können Sie das TPM aktivieren und konfigurieren. **

Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
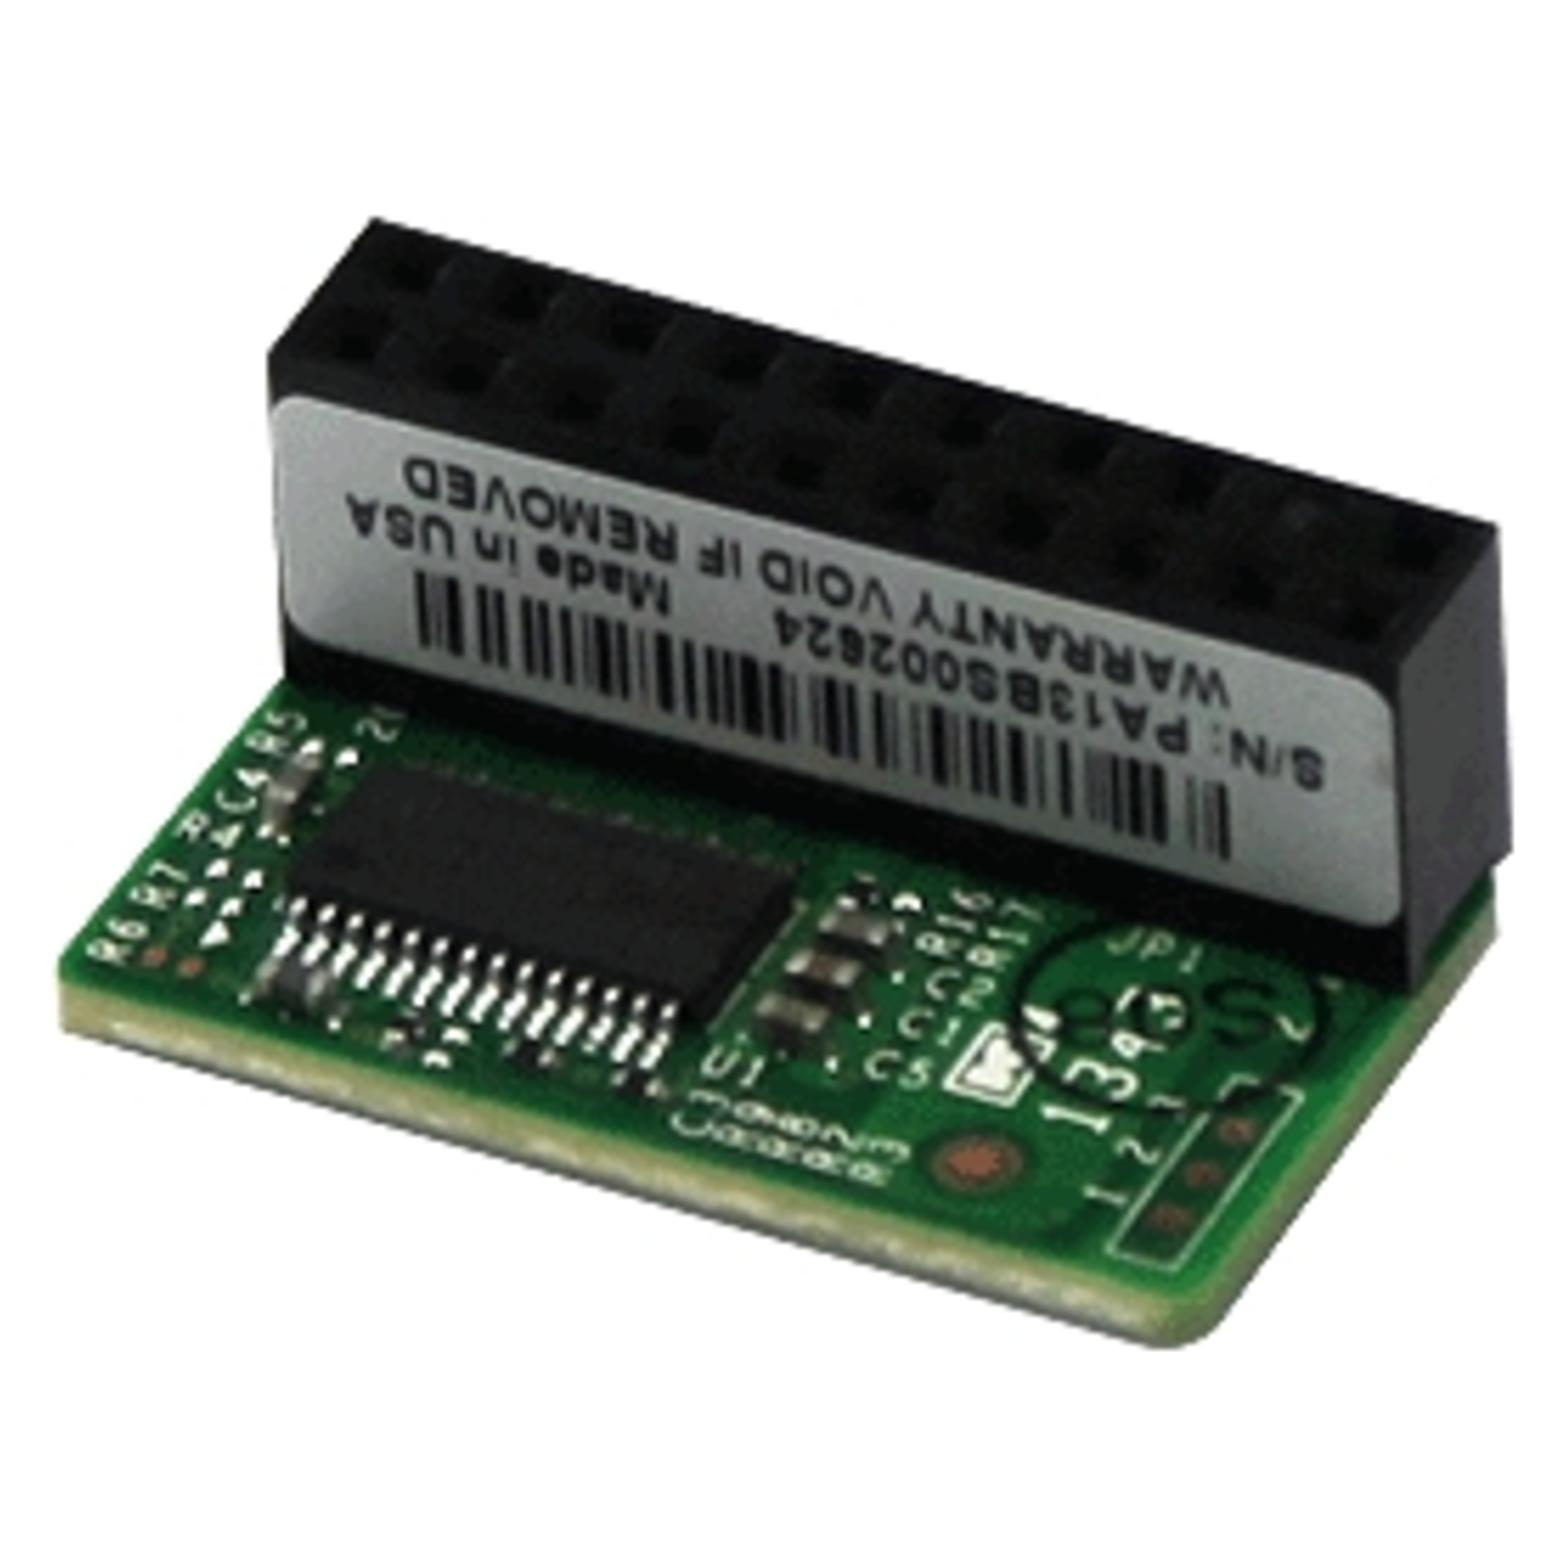
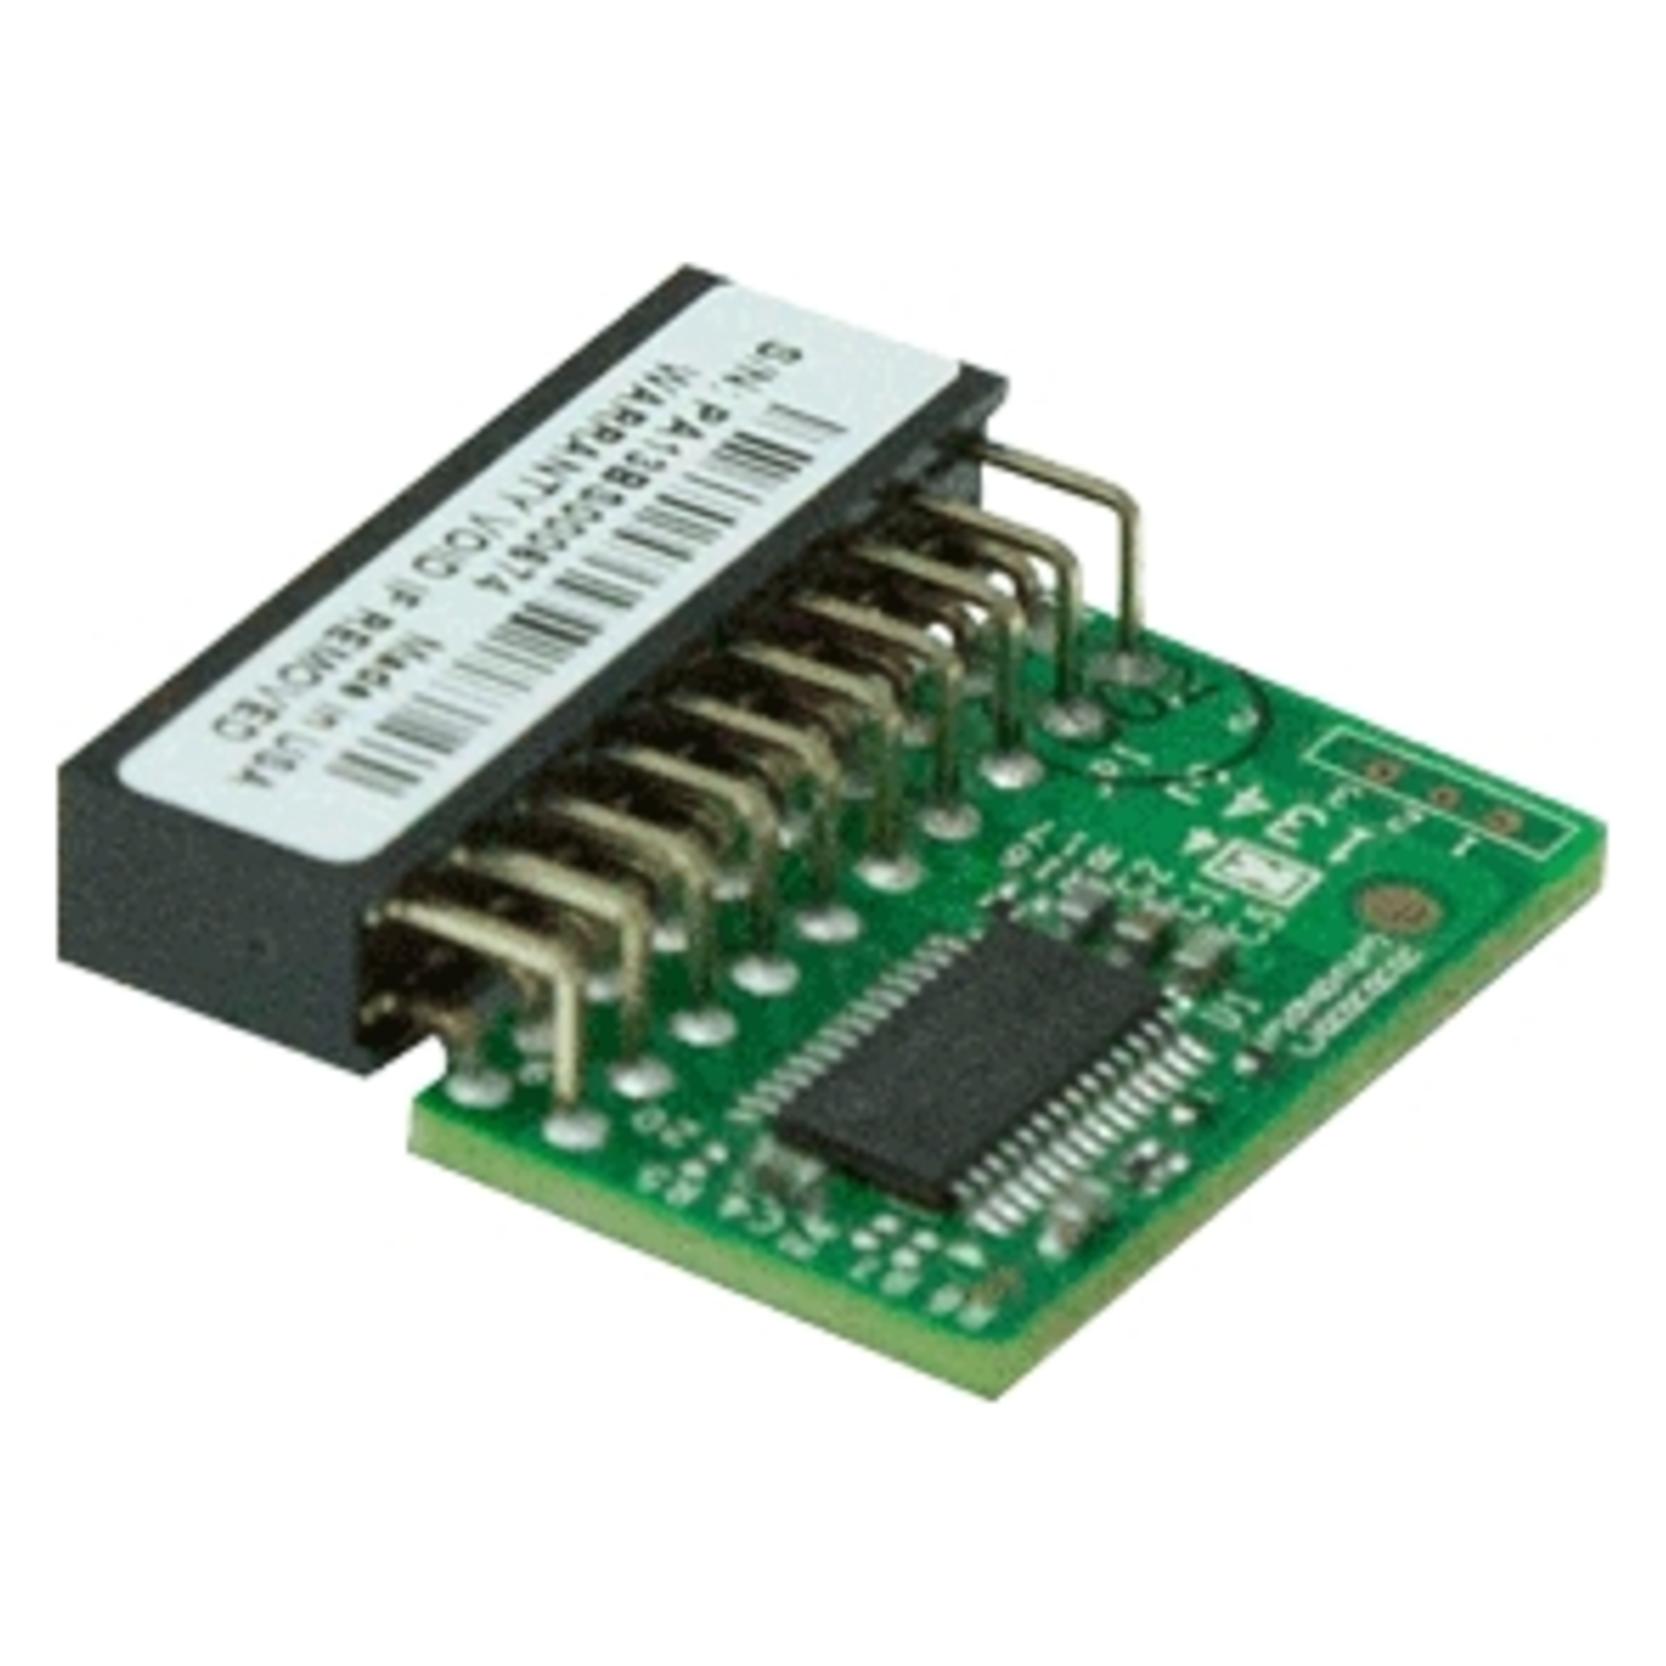
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)51,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "tpm 20 10"?
"tpm 20 10" könnte eine Abkürzung für "Teile pro Million" sein, was eine Maßeinheit für die Qualität oder Genauigkeit eines Produkts ist. Es bedeutet, dass von einer Million hergestellten Teilen 20 Teile fehlerhaft sind. Die Zahl 10 könnte sich auf den Zeitraum beziehen, in dem diese Messung durchgeführt wurde. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **

Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)51,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Wie installiere ich TPM auf Windows 10?
Um TPM (Trusted Platform Module) auf Windows 10 zu installieren, müssen Sie zunächst sicherstellen, dass Ihr Computer über einen TPM-Chip verfügt. Überprüfen Sie dies im BIOS oder UEFI Ihres Systems. Wenn ein TPM-Chip vorhanden ist, aktivieren Sie ihn im BIOS oder UEFI. Anschließend können Sie TPM in den Windows 10-Einstellungen aktivieren und konfigurieren. Gehen Sie zu "Einstellungen" > "Update und Sicherheit" > "Wiederherstellung" > "Erweiterte Startoptionen" > "Jetzt neu starten" und wählen Sie "Problembehandlung" > "Erweiterte Optionen" > "UEFI-Firmwareeinstellungen". Dort können Sie das TPM aktivieren und konfigurieren. **
-
Was bedeutet "tpm 20 10"?
"tpm 20 10" könnte eine Abkürzung für "Teile pro Million" sein, was eine Maßeinheit für die Qualität oder Genauigkeit eines Produkts ist. Es bedeutet, dass von einer Million hergestellten Teilen 20 Teile fehlerhaft sind. Die Zahl 10 könnte sich auf den Zeitraum beziehen, in dem diese Messung durchgeführt wurde. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
-
Supermicro Add-on Modul AOM-TPM-9670H, Server ZubehörDas Supermicro AOM-TPM-9670H-O ist ein horizontales TPM-2.0-Modul mit SPI-Fähigkeit, das für erweiterte hardwarebasierte Sicherheit in Computersystemen entwickelt wurde. Dieses Modul unterstützt den Trusted Platform Module 2.0-Standard und bietet sichere kryptografische Funktionen wie Schlüsselerzeugung, -speicherung und -authentifizierung zum Schutz sensibler Daten und zur Gewährleistung der Systemintegrität. Es ist mit einer breiten Palette von Motherboards und Embedded-Systemen kompatibel, was es für Anwendungen in Servern, Workstations und industriellen Umgebungen geeignet macht, in denen Datensicherheit kritisch ist. Das Modul verfügt über einen kompakten horizontalen Formfaktor zur einfachen Integration in bestehende Hardwarekonfigurationen mit Massen, die für Standard-Befestigungskonfigurationen ausgelegt sind. Aus hochwertigen Materialien gefertigt, bietet es zuverlässige Leistung und Haltbarkeit unter typischen Betriebsbedingungen bei einem Gewicht von etwa 91 Gramm. Dieses Produkt ist Teil der vertrauenswürdigen Komponentenreihe von Supermicro, die für präzises Engineering und die Einhaltung von Industriestandards bekannt ist. Es enthält keine zusätzliche Software oder Zubehörteile und konzentriert sich ausschliesslich auf die Verbesserung der Hardwaresicherheit. Ideal für IT-Fachleute, Systembauer und Organisationen, die ihre Cybersicherheitsmassnahmen ohne komplexe Installationen stärken möchten.54,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.